Resumen ejecutivo
Una nueva amenaza comercializada bajo el nombre Warlock Stealer, a través de un servicio identificado como Warlock Portal, comenzó a promocionarse como una plataforma integral para robo, clasificación y explotación de información obtenida desde sistemas Windows y Linux.
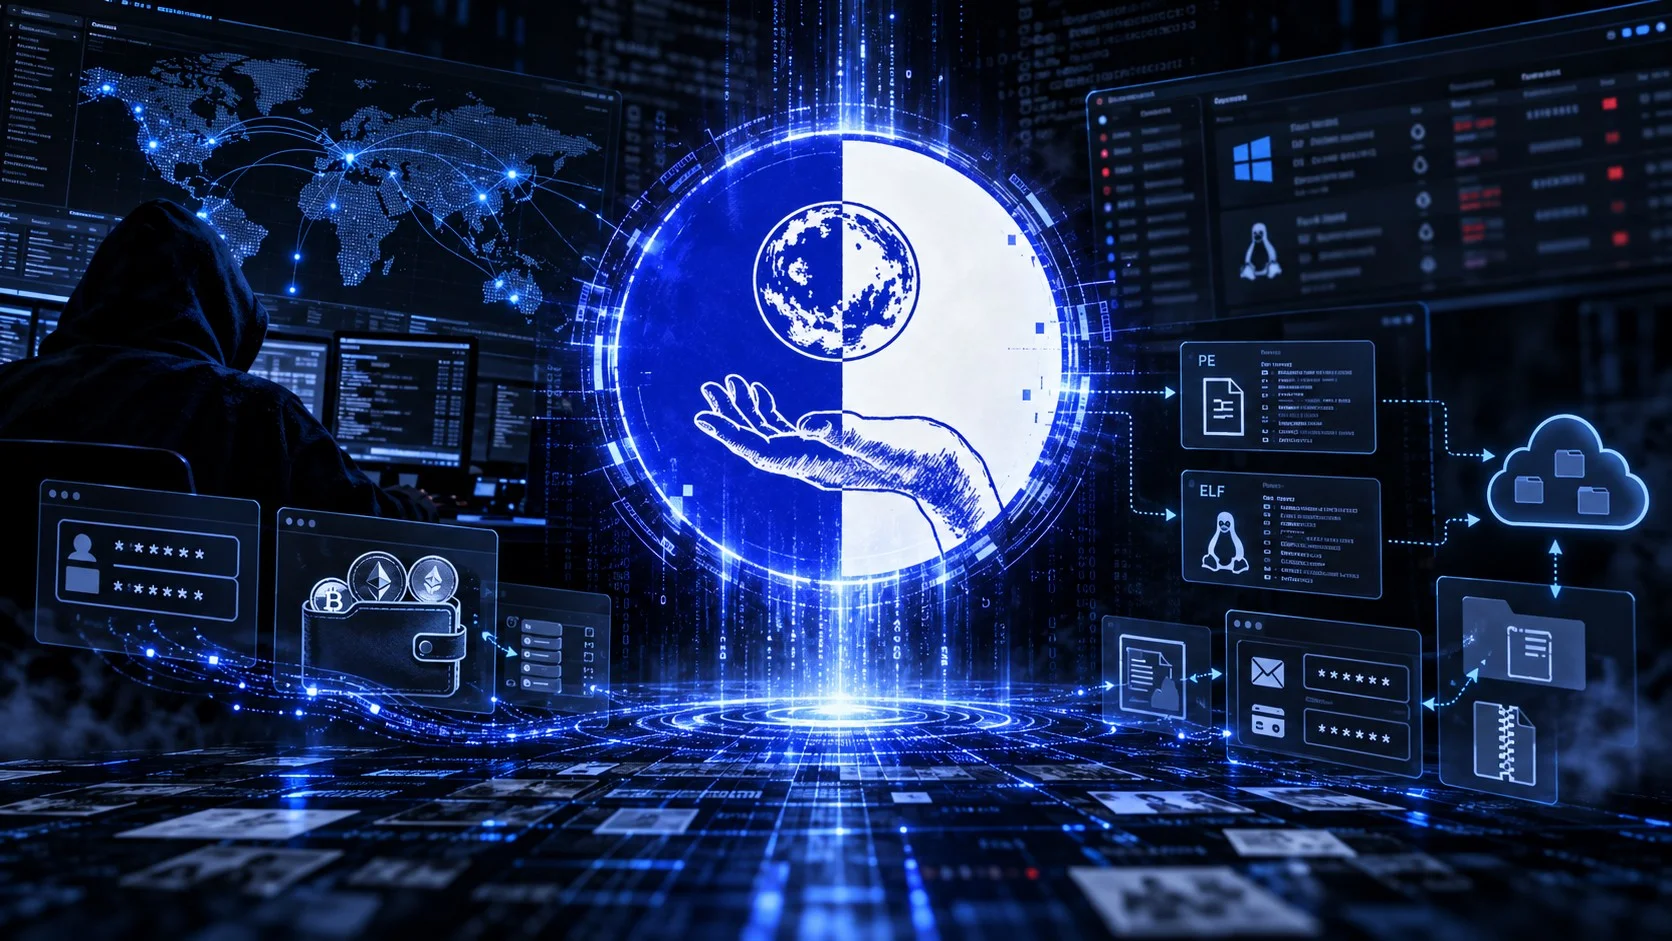
Sus operadores anuncian un modelo de Malware-as-a-Service con 25 módulos de recolección, soporte para ejecutables PE y ELF, generación configurable de payloads, administración centralizada de logs, funciones OSINT integradas y capacidad HVNC para interacción remota con sistemas comprometidos.
Entre la información que el servicio afirma poder recolectar aparecen credenciales de navegadores, wallets de criptomonedas, sesiones de Telegram, tokens de Discord, configuraciones VPN, gestores de contraseñas, claves SSH, credenciales AWS y Azure, conexiones RDP, contraseñas Wi-Fi, documentos, datos de herramientas de desarrollo y credenciales asociadas con servicios de inteligencia artificial.
Más que un listado de credenciales
La oferta de Warlock Portal sigue parcialmente el modelo habitual de los infostealers comerciales: infectar un endpoint, recolectar información de valor y centralizar los resultados para su explotación posterior. Sin embargo, la propuesta intenta diferenciarse mediante una combinación más amplia de capacidades.
Los operadores promocionan un único generador capaz de producir payloads para PE y ELF, seleccionar módulos de recolección y vincular cada ejecución con una clave específica, sin necesidad —según la publicidad— de compilación adicional o instalación de agentes.
La lista declarada de objetivos también expande el alcance más allá de cookies y contraseñas de navegador. Warlock afirma buscar credenciales cloud, claves SSH, sesiones remotas, herramientas de desarrollo, gestores de contraseñas, extensiones de navegador y configuraciones VPN.
La evidencia disponible todavía no permite demostrar que esos escenarios sean técnicamente posibles mediante el producto anunciado.
El panel forma parte de la propuesta ofensiva
Otro elemento relevante se encuentra fuera del propio malware. Warlock Portal promociona una base de datos donde los logs podrían filtrarse por país, sistema operativo y volumen de cookies, contraseñas, tarjetas o wallets, además de permitir búsquedas y pivots sobre la información recolectada. El servicio también anuncia un espacio OSINT integrado para investigación sobre GitHub y correlación de objetivos antes del despliegue.
La propuesta comercial sugiere así un intento de transformar un stealer tradicional en una plataforma de gestión de inteligencia obtenida mediante compromiso, donde recolección, búsqueda, clasificación y explotación posterior conviven dentro de una misma interfaz.
La presencia declarada de HVNC profundiza esa diferencia. Según sus operadores, la función permitiría interacción remota con el endpoint cuando la extracción pasiva de información no resulte suficiente.
Precio bajo, barrera de entrada reducida
Warlock Portal anuncia además una estructura de precios particularmente accesible: suscripciones desde 25,99 dólares mensuales, planes trimestrales y anuales y una licencia de por vida por 200 dólares, con pagos mediante diferentes criptomonedas.
Los stealer-as-a-service reducen la necesidad de que cada operador desarrolle malware, infraestructura y paneles propios. Si Warlock logra entregar siquiera una parte sustancial de las funciones que promociona, su precio podría facilitar el acceso a un conjunto amplio de herramientas de recolección a actores con capacidades técnicas limitadas.
Un nombre que requiere cautela
El nombre Warlock ya aparece en investigaciones públicas relacionadas con una operación de ransomware diferente. Microsoft ha documentado despliegues de Warlock ransomware asociados con actividad de Storm-2603, incluyendo explotación de Microsoft SharePoint.
Hasta el momento, no existe evidencia que permita vincular Warlock Stealer o Warlock Portal con ese ecosistema de ransomware.
Cierre analítico
Warlock Stealer se encuentra todavía en una etapa donde la promesa comercial supera ampliamente la evidencia técnica disponible. Pero esa promesa ya resulta informativa.
Sus operadores no presentan únicamente un recolector de cookies y contraseñas. Describen una plataforma que combinaría robo de información, acceso remoto, targeting multiplataforma, credenciales cloud, datos de desarrollo, OSINT y administración centralizada de víctimas dentro de un mismo servicio.
No sabemos todavía cuánto de esa arquitectura existe realmente.
Las próximas señales —samples, campañas, infraestructura, logs comercializados o actividad de clientes— permitirán separar las capacidades funcionales del lenguaje utilizado para captar compradores.
Por ahora, Warlock Stealer es una potencial amenaza emergente cuya propuesta comercial merece seguimiento, pero cuyas capacidades continúan fundamentalmente sustentadas en las afirmaciones de sus propios operadores.
Explora 3C-INT
Amplía el seguimiento de actores, campañas y vínculos operativos con una capa de inteligencia estructurada.
Recibe nuevas publicaciones
Suscríbete para recibir nuevos artículos y actualizaciones públicas de iQBlack sin ruido innecesario.